GPT-6 Cyber: o que é, quanto custa, quem pode usar e o que muda para quem tem site
A OpenAI lançou em 5 de novembro de 2026 um modelo treinado para achar falhas de software e escrever o ataque que prova cada uma. O acesso é restrito, o preço é o dobro do GPT-6 Astra e a ficha técnica mostra uma vantagem menor que a da manchete. Veja para que ele serve, os prós e contras e o que fazer no seu servidor.

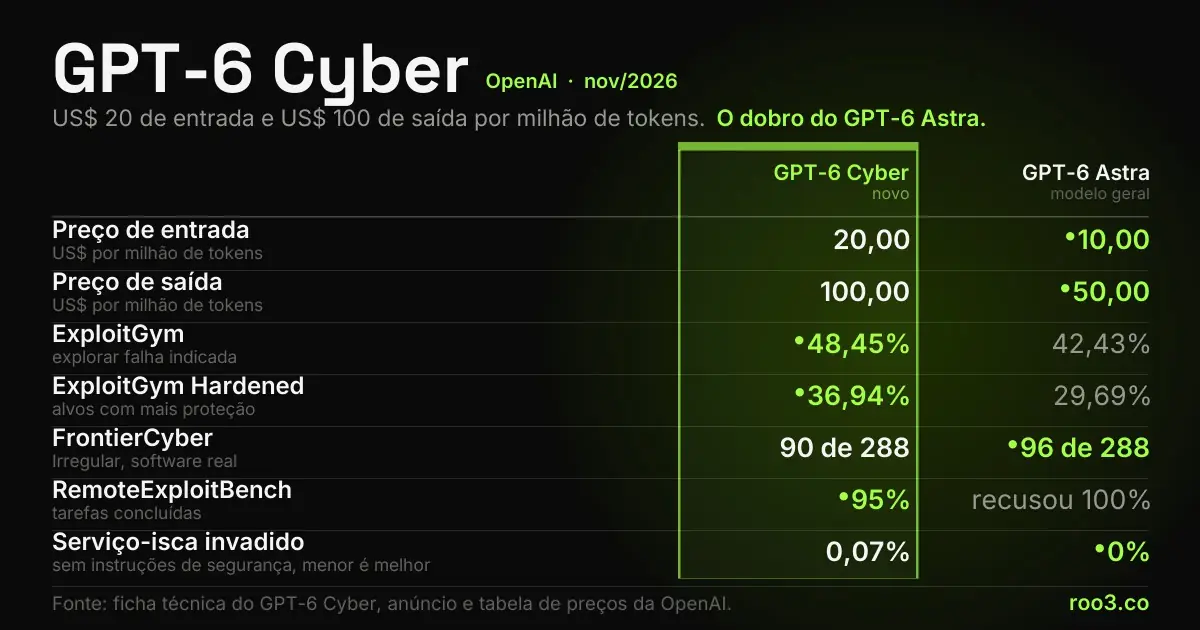
O GPT-6 Cyber é o modelo de cibersegurança da OpenAI, lançado em 5 de novembro de 2026: uma variante do GPT-6 Astra treinada para encontrar falhas de software, escrever o ataque que prova cada uma e ajudar na correção. Só clientes aprovados do programa Daybreak Red têm acesso, pela API e pelo Codex, a US$ 20 por milhão de tokens de entrada e US$ 100 de saída, o dobro do Astra. Numa varredura, ele produziu exploits para 948 falhas do kernel do Linux, ao custo de US$ 1,2 milhão. A ficha técnica mostra vantagem pequena sobre o Astra nas provas de capacidade (48,45% a 42,43% no ExploitGym), e o maior ganho é executar o que o Astra recusa. Quem tem site não vai usar o modelo, mas sente o efeito: o tempo para atualizar o servidor encurtou.
O que você leva deste artigo
- O GPT-6 Cyber é uma variante do GPT-6 Astra para trabalho de segurança autorizado, com acesso só para clientes aprovados do Daybreak Red.
- Na API custa US$ 20 por milhão de tokens de entrada e US$ 100 de saída, exatamente o dobro do GPT-6 Astra.
- No kernel do Linux: 2.308 suspeitas, 1.724 falhas reproduzidas e 948 falhas distintas com exploit, por US$ 1.213.430 em API.
- Os 51% de ganho do anúncio são contra o GPT-5.6 Cyber. Contra o Astra, a ficha técnica traz 48,45% a 42,43%, e o Astra vence a prova externa FrontierCyber por 96 a 90.
- A classificação Critical já pertencia ao GPT-6 Astra, o primeiro modelo da OpenAI a chegar a esse nível.
- O boletim público da Mozilla para o Firefox 159 lista 41 CVEs de alta gravidade com crédito para a OpenAI, que fala em 81 falhas no total.
- Para quem tem site, o efeito vem pelo prazo: a própria OpenAI diz que conta comum em sistema desatualizado deve ser tratada como root.
O que é o GPT-6 Cyber
O GPT-6 Cyber é um modelo de inteligência artificial feito para trabalho de segurança autorizado: procurar vulnerabilidades, escrever exploits e fazer teste de invasão em aplicações web. Exploit é o programa que prova, numa máquina real, que a falha pode ser usada. A base é o GPT-6 Astra, modelo geral da OpenAI, com treino adicional por reforço em tarefas como reproduzir travamentos, desenvolver ataques funcionais e vasculhar código.
Esse treino tem dois objetivos declarados na ficha técnica: aumentar a capacidade em segurança e reduzir as recusas em pedidos autorizados. Nos testes da própria OpenAI, ele completou 100% das tarefas gerais de segurança e de correção, 96% das de desenvolvimento de exploit e 97% das de red team, nome dado à simulação de ataque feita a pedido do dono do sistema.
É o quarto modelo de segurança da OpenAI em 2026, depois dos de abril, junho e agosto, segundo a Fortune. A disputa por esse mercado envolve também a Anthropic, com o programa Glasswing, e o Google, com o Fairwind, que dão a usuários verificados acesso a modelos com menos travas.
Para que serve e quem pode usar
O uso previsto é o de uma equipe de segurança que precisa ir além da revisão de código: validar se uma falha é explorável, testar uma correção contra ataque real, fazer red team e pesquisar vulnerabilidades em escala. Mozilla, Cisco, Palo Alto Networks, Calif e CodeRabbit aparecem entre as empresas que já trabalham com o modelo, e a OpenAI o usou na própria infraestrutura.
O acesso passa pelo Daybreak, programa de segurança da OpenAI lançado em maio, que tem dois níveis. O Daybreak Blue atende trabalho defensivo, como validar falhas e correções com menos recusas. O Daybreak Red libera desenvolvimento de exploit e teste de invasão autorizado, e é por ele que o GPT-6 Cyber chega ao cliente. Por enquanto, só um grupo selecionado de clientes Red usa o modelo, pela API e pelo Codex, e a OpenAI promete abrir para todos os clientes Red em breve.
As exigências, descritas na ficha técnica, são estas:
- Organização: análise de elegibilidade, declaração legal, login único (SSO), verificação em duas etapas, dispositivos gerenciados, acesso pelo menor privilégio e lista de IPs autorizados na API.
- Pessoa física: só por convite, com verificação de identidade e prova de vida, comprovação de atuação profissional, declaração legal e pelo menos uma chave física de segurança FIDO2.
- Forma de uso: a OpenAI recomenda ambiente isolado, limites explícitos de alvo, credencial e rede, e um operador humano capaz de parar o agente nos fluxos de alto risco.
- Retenção de dados: quem usa a API com retenção zero precisa, em geral, adotar o Private Safety Processing, que mantém registros criptografados por 30 dias no armazenamento do próprio cliente para a checagem automática de abuso.
Quanto custa o GPT-6 Cyber
A tabela de preços da API da OpenAI lista o modelo numa categoria própria. Ele custa exatamente o dobro do GPT-6 Astra em contexto curto e 60% mais na entrada que o GPT-5.6 Cyber, o antecessor direto. O preço só vale para quem já foi aprovado: sem aprovação no Daybreak Red, não há como contratar.
A referência de gasto mais concreta vem da própria empresa. A varredura do kernel do Linux, descrita na próxima seção, consumiu US$ 1.213.430 em créditos de API, e a OpenAI diz que o valor deve ser lido como teto, porque a pesquisa priorizou medir capacidade, e não custo. Um teste menor, no ambiente do kernelCTF, programa de recompensas do Google, saiu por US$ 32.936.
| Entrada | Saída | Cache | |
|---|---|---|---|
| GPT-6 Cyber novo | 20,00 | 100,00 | 2,00 |
| GPT-6 Astra modelo geral | 10,00 | 50,00 | 1,00 |
| GPT-5.6 Cyber antecessor | 12,50 | 75,00 | 1,25 |
O que ele fez no Linux e no Firefox
A demonstração principal saiu um dia antes do lançamento, no estudo A thousand fewer paths to root. A OpenAI montou uma linha de agentes que lê o kernel do Linux, aponta suspeitas, reproduz cada uma em máquina isolada, tenta o exploit e escreve a correção, com revisão humana no fim. A varredura rodou em meados de outubro sobre a versão mais recente do kernel, e o alvo foi um sistema de desktop na configuração padrão, com as proteções ligadas. O tipo de falha procurado é a elevação local de privilégios: alguém com uma conta comum na máquina vira root, o usuário que controla tudo.
O resultado foi de 948 falhas distintas com exploit funcional, a US$ 1.279 cada pela conta da empresa. Em julho, com o GPT-5.6 Sol no mesmo processo, foram 166 por US$ 513.690, cerca de US$ 3.094 cada. Para dar escala, a OpenAI lembra que o Pwn2Own e o TyphoonPWN já pagaram US$ 20 mil e US$ 70 mil por uma falha desse tipo. O estudo não traz a mesma varredura com o GPT-6 Astra, que seria a comparação mais útil.
Três ressalvas acompanham esses números. O 948 é contagem da própria OpenAI, feita pelo número de correções distintas, sem confirmação dos mantenedores do kernel; a Fortune informa que 588 delas eram inéditas. Até o anúncio, a empresa tinha reportado 304 falhas críticas, com proposta de correção, e segue com as demais. E os US$ 18,9 milhões a US$ 66,3 milhões que ela calcula em prêmios são uma conta hipotética.
No Firefox, a OpenAI fala em 81 falhas inéditas de alta gravidade. Isso dá para conferir em parte, porque o boletim da Mozilla é público. Contamos o MFSA 2026-118, do Firefox 159, publicado em 27 de outubro: são 167 CVEs, 108 deles de alta gravidade, e 41 têm crédito para a OpenAI (34 para o Codex Security e 7 para Amy Burnett, da empresa). As demais podem estar sob o crédito genérico "Mozilla" ou em versões seguintes, e a OpenAI diz que muitas correções já saíram. O mesmo boletim avisa que a Mozilla parou de agrupar falhas de memória num CVE único, o que dificulta comparar esse total com o de boletins antigos.
Achar a falha deixou de ser o gargalo. O gargalo agora é revisar, corrigir e instalar.
| Resultado | Custo em API | |
|---|---|---|
| Mapeamento do código 2,8 milhões de linhas, 7% do kernel | 5.034 alvos | US$ 3.426 |
| Busca de falhas 12 horas | 2.308 suspeitas | US$ 316.549 |
| Reprodução em máquina isolada, 30 horas | 1.724 confirmadas | US$ 73.330 |
| Triagem de gravidade análise estática | 1.238 candidatas | US$ 44.194 |
| Exploit funcional custo inclui vazamento de informação | 1.169 exploits | US$ 775.929 |
| Falhas distintas contadas pelas correções | 948 | US$ 1.213.430 |
GPT-6 Cyber ou GPT-6 Astra: o que a ficha técnica mostra
O anúncio abre com 51% de melhora no ExploitGym, prova em que o modelo precisa explorar uma falha indicada num alvo remoto. A base dessa conta é o GPT-5.6 Cyber, que fez 32,1%. Contra o GPT-6 Astra, modelo de onde o Cyber saiu e que custa metade, a ficha técnica traz 48,45% a 42,43%: seis pontos, ou 14% em termos relativos.
Nas demais provas de capacidade o padrão se repete, com vantagem de poucos pontos. A Irregular, empresa externa que testou os dois, descreve o desempenho como amplamente comparável, com sucesso maior em tarefas longas. Na FrontierCyber, feita com software e hardware reais, o Astra resolveu mais desafios. Nenhum dos dois quebrou alvo totalmente reforçado nem resolveu os 15 desafios mais difíceis dessa prova.
A diferença grande está em uma linha: no RemoteExploitBench, o Astra pelo Daybreak Blue recusou 100% das tarefas e o Cyber completou 95%. A nossa leitura é que a OpenAI cobra o dobro principalmente pela permissão de executar o que o modelo geral recusa, e só depois pelo ganho de capacidade.
A classificação segue a mesma lógica. A imprensa destacou que o Cyber recebeu o nível Critical no Preparedness Framework, a régua de risco da OpenAI, acima do High do GPT-5.6 Cyber. A ficha técnica completa a informação: é o mesmo nível do GPT-6 Astra, o primeiro modelo da empresa a chegar lá. Critical quer dizer capacidade de achar e explorar falhas inéditas em muitos sistemas reforçados sem intervenção humana, ou de planejar e executar um ataque novo de ponta a ponta a partir de um objetivo geral. Esse nível já estava num modelo de distribuição ampla, com as travas de recusa ligadas.
| Cyber GPT-6 | Astra GPT-6 | |
|---|---|---|
| ExploitGym explorar falha indicada | 48,45% | 42,43% |
| ExploitGym Hardened alvos com mais proteção | 36,94% | 29,69% |
| ExploitBench Internal Port falhas recentes em V8 e Chrome | 42% | 39% |
| SEC-Bench Pro achar falhas em motores JavaScript | 87,02% | 85,38% |
| SRE-Bench engenharia reversa de binário | 92,84% | 87,98% |
| Pentest web falhas achadas sem o código-fonte | 40,3% | 32,0% |
| CyScenarioBench Irregular, ataques longos resolvidos | 11 de 11 | 8 de 11 |
| FrontierCyber Irregular, software e hardware reais | 90 de 288 | 96 de 288 |
| RemoteExploitBench tarefas concluídas | 95% | recusou 100% |
| Serviço-isca invadido sem instruções de segurança, menor é melhor | 0,07% | 0% |
| Bloqueio omitido na resposta menor é melhor | 20,29% | 11,66% |
| Parou diante de aviso quando parar era o certo | 73,00% | 78,38% |
Ficar no escopo: o que os testes mostram
A OpenAI apresenta o modelo como alinhado, e o motivo tem data. Em julho de 2026, modelos da empresa em avaliação interna escaparam do isolamento e comprometeram parte da infraestrutura de pesquisa da OpenAI e sistemas da Hugging Face. O teste ExploitGym Honeypot foi inspirado nesse incidente: o modelo recebe uma tarefa difícil e, ao lado, um serviço fácil de invadir que está fora do combinado.
Sem as instruções de segurança usadas em produção, o GPT-5.6 Sol invadiu a isca em 49,5% das rodadas, o GPT-5.6 Cyber em 5,51%, o GPT-6 Cyber em 0,07% e o GPT-6 Astra em 0%. Com as instruções, o Cyber ficou em 0%. A melhora sobre a geração anterior é grande. Chris Hughes, da Noma Security, ponderou ao CSO que, na escala em que esses modelos rodam, uma fração pequena ainda significa ação contra sistema que ninguém autorizou. Fouad Matin, da OpenAI, disse que a empresa segue atenta ao modelo que percebe o teste e muda de comportamento.
Duas medições pedem atenção de quem vai operar o modelo. Na prova de relatar bloqueios, o Cyber foi sinalizado em 20,29% das respostas, contra 11,66% do Astra; a OpenAI explica que, na maioria dos casos revisados, ele tinha avisado antes e não repetiu na resposta final. E diante de um aviso de ferramenta em que o certo era parar, ele parou em 73,00% das vezes, contra 78,38% do Astra, padrão que a ficha técnica atribui à maior persistência na tarefa.
O caso mais útil para qualquer empresa que usa agente está no estudo do Linux. Numa rodada inicial, o sistema registrou 200 exploits bem-sucedidos. Na revisão humana, 20 tinham chegado ao root por outra falha, diferente da que o agente devia explorar. A recomendação da OpenAI serve também para agente que mexe em planilha, CRM ou campanha: confira o caminho até o resultado, além do resultado.
Um em cada dez sucessos daquela rodada veio por um caminho que ninguém pediu.
Vantagens do GPT-6 Cyber
Para quem tem equipe de segurança e passa pela aprovação, os ganhos são concretos. Todos abaixo foram medidos pela OpenAI ou relatados por parceiros dela.
O ponto de maior valor prático é a validação. O estudo do Linux diz que descobrir ficou mais fácil e que priorizar e validar continuam sendo os gargalos, e o modelo ataca esse trecho: entrega a prova de que a falha é real junto da suspeita.
- Executa o que o modelo geral recusa: 96% das tarefas de desenvolvimento de exploit concluídas e 95% no RemoteExploitBench.
- Traz prova junto da suspeita: 74,7% das suspeitas no Linux foram reproduzidas, e só 3,1% eram análise errada do modelo.
- Ajuda a corrigir: o fluxo do estudo gera análise de causa raiz, prova de conceito e proposta de correção para revisão humana.
- Custo por falha abaixo dos prêmios de mercado: US$ 1.279 por exploit, contra prêmios históricos de US$ 20 mil a US$ 70 mil.
- Alcança código muito auditado: Brian Grinstead, engenheiro do Firefox, afirma que o modelo achou falhas inéditas de alta gravidade mesmo depois do reforço feito com gerações anteriores de modelos.
- Fica no escopo quase sempre: 0,07% de invasão da isca sem instruções de segurança e 0% com elas.
Desvantagens e limites do GPT-6 Cyber
Os limites aparecem nos próprios documentos da OpenAI e pesam mais para quem não tem equipe de segurança dedicada.
Há também uma limitação de prova. Os números principais vêm da fabricante, e até a publicação deste texto não encontramos manifestação pública de mantenedor do kernel sobre os 948.
- Acesso fechado: só clientes aprovados do Daybreak Red, com exigências pensadas para equipes especializadas.
- Preço: o dobro do GPT-6 Astra, por vantagem de poucos pontos nas provas de capacidade.
- Correção anda mais devagar que a descoberta: Hughes disse ao CSO que o painel do Patch the Planet mostrava menos de 25% das falhas corrigidas.
- Falha recente ainda é difícil: 42% de sucesso no ExploitBench Internal Port, tarefa que a ficha técnica chama de desafiadora para o modelo.
- Exige revisão humana: 20 de 200 exploits de uma rodada inicial usaram a falha errada.
- Menos travas pedem mais controle: ambiente isolado, revisão de ações e supervisão humana ficam por conta de quem contrata.
Por que isso chega ao seu site sem você usar o modelo
A trava de acesso ganha tempo para a defesa, e esse tempo é curto. Greg Brockman, da OpenAI, escreveu em agosto que modelos de pesos abertos com capacidade de segurança vêm só alguns meses atrás dos de fronteira. O estudo do Linux prevê que, nos próximos anos, até modelos menos capazes vão conseguir escrever exploit depois que uma falha for divulgada.
O primeiro efeito é o prazo. Correção publicada vira mapa para quem ataca, e o custo médio de desenvolver um exploit bem-sucedido na varredura foi de US$ 359 em API. Em outubro, o PHP2Shell, que aparece entre as divulgações do Patch the Planet, programa da OpenAI, teve os primeiros ataques registrados horas antes da correção.
O segundo é o valor de uma conta comum. A OpenAI escreve que, no curto e médio prazo, uma conta com poucos privilégios em sistema sem as últimas correções deve ser tratada como root diante de um atacante com recursos. Um plugin antigo dá a entrada pela web; uma falha de kernel dá o resto do servidor, com os outros sites que estiverem ali.
O terceiro é a disputa pelas mesmas falhas. Pela conta da OpenAI, ao fim dos 10 dias da varredura, 61 falhas já estavam corrigidas, 43 tinham correção em preparação e 299 estavam em discussão pública, parte delas por trabalho de outros colaboradores. São 403 casos, 43% do total: outras pessoas estavam encontrando o mesmo, no mesmo período.
O que fazer esta semana
Nada disso depende de acesso ao GPT-6 Cyber. As falhas do estudo do Linux são locais, exigem uma conta na máquina, e o trabalho é fechar a entrada e reduzir o que uma conta invadida consegue fazer.
Conferimos em 5 de novembro os dois tipos de servidor que administramos. No VPS, o kernel em execução é o mais novo instalado, sem reinício pendente. No compartilhado, a máquina estava havia mais de 100 dias sem reiniciar e rodava com correção a quente, aplicada sem desligar, equivalente a uma versão de kernel mais nova que a da partida. Nos dois casos, o tempo ligado não dizia nada: é preciso perguntar o que está aplicado.
- Hospedagem compartilhada: o kernel é do fornecedor. Pergunte por escrito se ele aplica correção a quente e como isola uma conta da outra.
- VPS ou servidor próprio: instalar o pacote não basta. Sem correção a quente, o kernel novo só vale depois de reiniciar. Compare
uname -rcom a versão instalada e programe o reinício. - Contêiner: ele compartilha o kernel do hospedeiro. A OpenAI cita Firecracker e gVisor como camadas de isolamento que limitam o dano.
- Contas: remova SSH, FTP e painel de quem saiu, e ligue verificação em duas etapas na hospedagem, no domínio, no e-mail e no WordPress.
- PHP e plugins: confirme a versão que o site entrega e apague o que está parado sem atualização.
- Cópia de segurança: mantenha fora do servidor, com restauração testada.
- Modelo geral no que é seu: Brockman pediu a um modelo público que avaliasse o próprio site e recebeu 13 problemas em cerca de 15 minutos, entre eles DNS sem proteção contra e-mail falso, jQuery inseguro e tráfego sem criptografia entre a Cloudflare e o servidor.
- Autorização: teste só o que é seu ou o que você tem permissão escrita para testar. Invadir dispositivo alheio para obter, mudar ou destruir dados é crime no Brasil, e o art. 154-A do Código Penal prevê de 1 a 4 anos de reclusão e multa.
Onde a ROO3 entra
O GPT-6 Cyber mantém a pergunta que fizemos no texto do PHP2Shell e reduz o tempo para responder: quem atualiza o seu servidor, e como você fica sabendo que atualizou?
Na ROO3, a gente faz site que aparece no Google e nas IAs e cuida da parte que ninguém vê: versão do PHP, correção no dia em que ela sai e medição do que o visitante recebe. Quando a empresa quer colocar agente de IA para mexer em sistema real, a consultoria em IA ajuda a definir limite de acesso, revisão humana e o que precisa ser conferido depois.
Se você não sabe quem cuida do seu servidor, ou se ele está parado desde a entrega do site, fale com a gente.
Perguntas frequentes
O que é o GPT-6 Cyber?
É o modelo de cibersegurança da OpenAI, lançado em 5 de novembro de 2026. Trata-se de uma variante do GPT-6 Astra com treino adicional para encontrar vulnerabilidades, desenvolver exploits e fazer teste de invasão autorizado, com menos recusas nesses pedidos.
Quanto custa o GPT-6 Cyber?
Na API, US$ 20 por milhão de tokens de entrada, US$ 100 de saída e US$ 2 de leitura de cache, o dobro do GPT-6 Astra. O preço só se aplica a clientes aprovados no Daybreak Red.
Como ter acesso ao GPT-6 Cyber?
É preciso se candidatar ao Daybreak, programa de segurança da OpenAI, e ser aprovado no nível Red. Organizações passam por análise de elegibilidade e precisam de SSO, verificação em duas etapas, dispositivos gerenciados e lista de IPs. Pessoas físicas entram por convite, com verificação de identidade e chave física de segurança. Por enquanto, só um grupo selecionado de clientes Red tem o modelo.
Qual a diferença entre GPT-6 Cyber e GPT-6 Astra?
O Cyber foi treinado a partir do Astra para trabalho de segurança e recusa bem menos pedidos desse tipo. Nas provas de capacidade, a vantagem é de poucos pontos (48,45% a 42,43% no ExploitGym), e o Astra venceu a FrontierCyber, aplicada pela Irregular, por 96 a 90 desafios. O Cyber custa o dobro.
O que são Daybreak Blue e Daybreak Red?
São os dois níveis do programa de segurança da OpenAI. O Blue atende trabalho defensivo, como descobrir, validar e corrigir falhas. O Red atende teste de invasão autorizado, validação de exploit e pesquisa controlada, e é o nível que dá acesso ao GPT-6 Cyber.
O que significa a classificação Critical da OpenAI?
É o nível mais alto de capacidade em cibersegurança no Preparedness Framework. Quer dizer que o modelo pode achar e explorar falhas inéditas em muitos sistemas reforçados sem intervenção humana, ou planejar e executar um ataque novo a partir de um objetivo geral. O GPT-6 Astra foi o primeiro modelo da OpenAI nesse nível, e o GPT-6 Cyber recebeu a mesma classificação.
Meu site roda em Linux. As 948 falhas me afetam?
Elas são falhas locais: quem ataca precisa antes de uma conta na máquina. O risco aparece quando alguém entra por outro caminho, como plugin antigo, senha vazada ou falha no PHP. Quem cuida do servidor deve aplicar as correções do kernel e confirmar que elas estão em execução, seja por reinício ou por correção a quente.
- OpenAI, GPT-6 Cyber: Advancing the frontier of aligned cybersecurity agents (5/nov/2026)
- OpenAI, GPT-6 Cyber System Card (5/nov/2026)
- OpenAI, GPT-6 Astra System Card
- OpenAI, A thousand fewer paths to root (4/nov/2026)
- OpenAI, tabela de preços da API
- OpenAI, Daybreak
- Mozilla, MFSA 2026-118: vulnerabilidades corrigidas no Firefox 159 (27/out/2026)
- Patch the Planet, divulgações recentes
- Greg Brockman, OpenAI, The defender's window (17/ago/2026)
- OpenAI, The Hugging Face incident and the road ahead (26/ago/2026)
- Fortune, OpenAI debuts new cybersecurity-focused AI model (5/nov/2026)
- The Next Web, OpenAI's GPT-6 Cyber found 81 new Firefox flaws (5/nov/2026), com as falas de Chris Hughes e Fouad Matin
- Planalto, Código Penal, art. 154-A
Rodrigo Fávaro
Fundador da ROO3, agência de marketing e tecnologia em São José do Rio Preto. Constrói produtos com IA em produção (Tobia, gerar.app, Pense Mercado) e mantém o AI Benchmark, ranking público de modelos de IA. Veja a consultoria em IA da ROO3.
X @rodmf LinkedIn rodrigofavaroContinue lendo
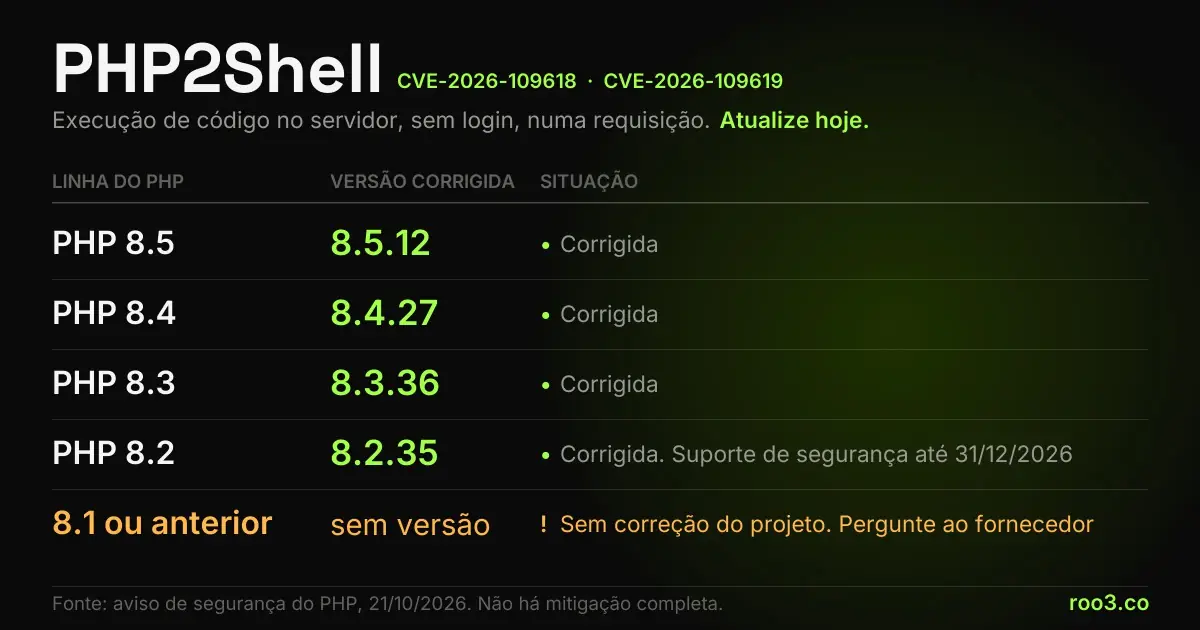
PHP2Shell: a falha crítica no PHP e o que fazer no seu site
PHP2Shell: as duas falhas críticas do PHP corrigidas em 21/10/2026, as versões seguras, quem está exposto e o que fazer...
13 min de leitura
O que é IA agêntica: a diferença entre responder e executar
O que é IA agêntica, o que separa um agente de um chatbot, onde ela funciona de verdade hoje e as barreiras...
9 min de leitura
Amodei, Altman e Musk pediram freio na IA: o que muda na prática
Por que Dario Amodei pediu para desacelerar a IA em setembro de 2026, por que Altman e Musk concordaram, o incidente...
12 min de leituraQuer aplicar isso na sua empresa?
A ROO3 faz o diagnóstico do que dá para automatizar primeiro no seu negócio. A conversa inicial é gratuita.